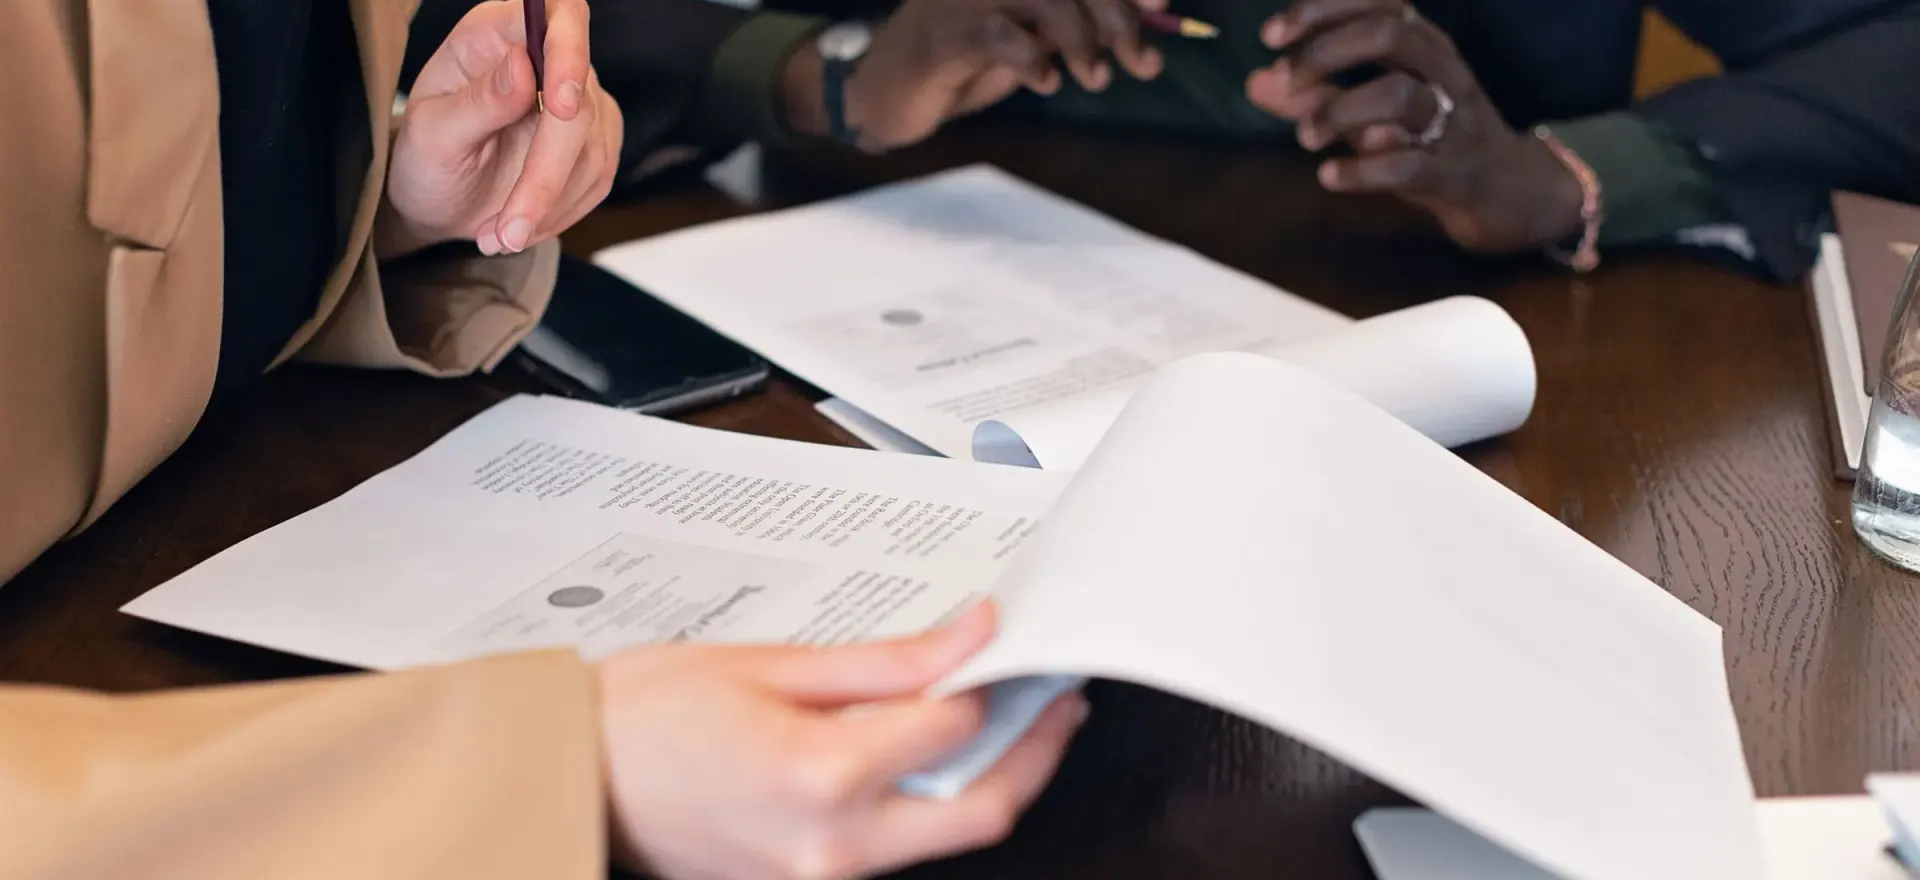
Privacy by design (tasarımdan gizlilik), kişisel veri korumasını ürün bittikten sonra eklenen bir kontrol olarak değil, gereksinim, tasarım, kodlama, test ve sürüm aşamalarının doğal bir parçası olarak ele alma yaklaşımıdır. Yazılım ekipleri için bu; her özellikte veri analizi yapmak, varsayılan ayarları en gizlilik dostu seçenekle başlatmak, yalnızca gerekli veriyi toplamak, kod incelemesinde gizlilik kontrolü yapmak ve sürüm notlarında veri değişikliklerini görünür kılmak demektir.
Sonradan Eklenen Gizlilik Pahalıdır
Canlıya alınmış bir üründe “bu alanı neden topluyoruz?” sorusu sorulduğunda, cevabı bulmak çoğu zaman haftalar sürer: veri tabanı şeması, raporlar, entegrasyonlar ve yedekler o alana göre kurulmuştur. Privacy by design yaklaşımı, bu soruyu kod yazılmadan önce sormayı önerir. Böylece gizlilik, bir uyum projesi değil geliştirme sürecinin sıradan bir adımı haline gelir.
Bu rehberde temel ilkeleri, gereksinim aşamasında veri analizini, varsayılan ayarlar ve veri minimizasyonunu, kod incelemesi ile testi ve sürüm notlarında gizliliği adım adım ele alıyoruz. Yazının sonundaki kontrol listesini sprint süreçlerinize doğrudan uyarlayabilirsiniz.
Tasarımdan Gizliliğin İlkeleri
Tasarımdan gizlilik kavramı 1990'larda Kanada'da, Ontario Bilgi ve Gizlilik Komiserliği bünyesinde geliştirilmiş ve yedi temel ilkeyle tanımlanmıştır. Avrupa Birliği Genel Veri Koruma Tüzüğü (GDPR) ise bu yaklaşımı 25. maddesinde “tasarım yoluyla ve varsayılan olarak veri koruma” başlığıyla bağlayıcı bir yükümlülüğe dönüştürmüştür.
Önleyici olmak: Sorun ortaya çıktıktan sonra düzeltmek yerine riski baştan öngörmek.
Varsayılan olarak gizlilik: Kullanıcı hiçbir ayar değiştirmese bile verisinin korunuyor olması.
Tasarıma gömülü gizlilik: Gizliliğin mimarinin parçası olması, sonradan eklenen bir katman olmaması.
Tam işlevsellik: Gizlilik ile işlevsellik arasında sıfır toplamlı bir seçim yapmamak.
Uçtan uca güvenlik: Verinin toplanmasından imhasına kadar tüm yaşam döngüsünün korunması.
Görünürlük ve şeffaflık: Verinin nasıl işlendiğinin doğrulanabilir ve açıklanabilir olması.
Kullanıcıya saygı: Kullanıcı çıkarlarını merkeze alan tasarım.
KVKK'da “tasarımdan gizlilik” başlıklı ayrı bir madde yoktur. Ancak 6698 sayılı Kanun'un 4. maddesindeki genel ilkeler (belirli, açık ve meşru amaç; amaçla bağlantılı, sınırlı ve ölçülü olma; gerekli süre kadar muhafaza) ve 12. maddedeki veri güvenliği yükümlülüğü, uygulamada ancak tasarım aşamasında düşünüldüğünde karşılanabilir. Kişisel Verileri Koruma Kurumu da yapay zekâ alanındaki tavsiyelerinde sistemlerin tasarımdan itibaren veri koruma ilkesine göre geliştirilmesini ve yönetilmesini açıkça önermektedir. Kişisel Veri Güvenliği Rehberi ise yeni sistemlerin tedariği ve geliştirilmesinde güvenlik gereksinimlerinin baştan göz önüne alınmasını ister.
Gereksinim Aşamasında Veri Analizi
Tasarımdan gizliliğin en ucuz uygulandığı an, bir özelliğin kullanıcı hikâyesi yazılırken gelir. Her yeni özellik için kısa bir veri analizi, sonradan yapılacak büyük düzeltmelerin önüne geçer. Bu analizde yanıtlanacak sorular şunlardır:
Hangi veri?: Özellik hangi kişisel veri alanlarını topluyor, üretiyor veya kullanıyor? Aralarında özel nitelikli kişisel veri var mı?
Neden?: Her alan hangi amaca hizmet ediyor? Amaç olmadan toplanan alan listeden çıkarılır.
Hangi hukuki sebep?: Sözleşmenin ifası, hukuki yükümlülük, meşru menfaat veya açık rıza; ürün ekibinin tek başına karar vermemesi, KVKK sorumlusuna danışması gereken nokta budur.
Nereye gidiyor?: Veri hangi servislere, üçüncü taraf API'lere veya yurt dışındaki altyapıya aktarılıyor?
Ne kadar süre?: Veri ne zaman silinecek veya anonimleştirilecek; bu kural kodda nasıl uygulanacak?
Kim görecek?: Hangi roller veriye erişecek; destek ekibi maskelenmiş görünüm mü kullanacak?
Bu soruların cevabı, özelliğin kabul kriterlerine eklenmelidir. Böylece “gizlilik gereksinimi” de test edilebilir bir kabul kriteri olur. Yüksek riskli işlemelerde (yoğun profilleme, özel nitelikli veri, yeni teknoloji) bu kısa analiz daha kapsamlı bir etki değerlendirmesine dönüştürülmelidir. Yurt dışındaki bulut ve API hizmetleri için yurt dışına veri aktarımı rehberi yazımıza bakabilirsiniz.
Varsayılan Ayarlar ve Minimizasyon
GDPR'ın 25. maddesinin ikinci fıkrası, varsayılan olarak yalnızca her belirli amaç için gerekli olan kişisel verilerin işlenmesini ister ve bu yükümlülüğün toplanan verinin miktarı, işlemenin kapsamı, saklama süresi ve erişilebilirlik için geçerli olduğunu belirtir. Aynı mantık, KVKK'nın ölçülülük ilkesiyle de örtüşür. Yazılım ekipleri için bunun somut karşılıkları şunlardır:
Minimizasyonun teknik araçları da bu aşamada seçilmelidir: takma ad kullanımı (pseudonymization), alan düzeyinde şifreleme, toplama yerine türetilmiş veri (ör. doğum tarihi yerine “18 yaş üstü” bilgisi) ve analitikte kişi düzeyi yerine toplu metrikler.
Gizlilik Dostu Varsayılanlar
| Alan | Gizlilik dostu varsayılan | Kaçınılacak örüntü |
|---|---|---|
| Kayıt formu | Yalnızca hizmet için gerekli alanlar zorunlu; diğerleri isteğe bağlı ve ayrı ekranda | Doğum tarihi, cinsiyet gibi alanların gerekçesiz zorunlu tutulması |
| Pazarlama izinleri | İzin kutuları işaretsiz; ticari ileti izni hizmet koşullarından ayrı | Önceden işaretli kutular, tek onayla her şeye izin |
| Profil görünürlüğü | Profil ve paylaşımlar varsayılan olarak kapalı veya sınırlı | Varsayılan olarak herkese açık profil |
| Konum ve cihaz izinleri | Yalnızca özellik kullanılırken ve gerektiğinde istenir | Uygulama açılışında tüm izinlerin topluca istenmesi |
| Analitik ve izleme | Zorunlu olmayan çerezler ve SDK'lar rıza alınana kadar yüklenmez | Rıza ekranı gösterilmeden izleme kodlarının çalışması |
| Saklama | Hesap kapatıldığında tanımlı sürede otomatik silme veya anonimleştirme | “Belki lazım olur” diye süresiz saklama |
Kod İncelemesi ve Test
Gereksinimde alınan kararların koda doğru yansıdığını kod incelemesi ve testler doğrular. Mevcut kod inceleme şablonuna birkaç gizlilik sorusu eklemek, ayrı bir süreç kurmaktan çok daha etkilidir:
Loglama: Yeni kod kişisel veri, parola veya oturum anahtarı logluyor mu? Maskeleme kuralı uygulanmış mı?
Yeni alanlar: Veri tabanına eklenen alanlar veri envanterinde ve gereksinim analizinde yer alıyor mu?
Üçüncü taraf bileşenler: Eklenen kütüphane veya SDK veri topluyor ya da dışarı gönderiyor mu?
Erişim kontrolü: Uç noktalar yetki kontrolü yapıyor mu; bir kullanıcı kimliği değiştirilerek başka kullanıcının verisine erişilebiliyor mu?
Silme: Hesap silme veya saklama süresi dolduğunda veri tüm tablolardan, önbelleklerden ve arama dizinlerinden kalkıyor mu?
Test tarafında iki kural öne çıkar. Birincisi, test ve geliştirme ortamlarında gerçek müşteri verisi yerine sentetik veya maskelenmiş veri kullanmaktır. İkincisi, gizlilik gereksinimlerini otomatik testlere dönüştürmektir: örneğin log çıktısında e-posta kalıbı bulunursa başarısız olan bir test ya da silinen kullanıcının verisinin hiçbir uç noktadan dönmediğini doğrulayan bir entegrasyon testi. Loglardaki riskleri log maskeleme KVKK yazımızda, güvenlik testlerinin kapsamını ise sızma testi ve zafiyet taraması yazımızda ele aldık.
Sürüm Notlarında Gizlilik
Şeffaflık ilkesi yalnızca aydınlatma metinleriyle sınırlı değildir. Bir sürüm yeni bir veri alanı topluyor, yeni bir alt işleyen ekliyor veya verinin kullanım amacını değiştiriyorsa, bu değişiklik hem iç ekipler hem de gerekirse kullanıcılar için görünür olmalıdır.
İç sürüm notu: Her sürümde “kişisel veri etkisi” başlığı; yeni alanlar, yeni aktarımlar, değişen saklama süreleri ve kaldırılan veriler.
Uyum tetikleyicisi: Bu başlık doluysa KVKK sorumlusuna otomatik bildirim; aydınlatma metni, veri envanteri ve gerekiyorsa VERBİS kaydı güncellemesinin değerlendirilmesi.
Kullanıcıya bildirim: Veri işleme amacı veya kapsamı değişiyorsa kullanıcıya anlaşılır bir dille bildirim; açık rızaya dayanan işlemelerde gerekirse yeniden rıza.
Müşteriye bildirim: B2B yazılımlarda müşteri adına veri işleniyorsa, yeni alt işleyenler ve veri konumu değişiklikleri sözleşmedeki bildirim kurallarına göre müşteriye iletilir.
Bu disiplin, ISO/IEC 27701 gibi gizlilik yönetim sistemi standartlarında beklenen kayıt ve değişiklik yönetimi pratikleriyle de örtüşür. Standart hakkında bilgi için ISO 27701 danışmanlığı sayfasını inceleyebilirsiniz.
Kontrol Listesi (İndirilebilir)
Aşağıdaki liste, indirilebilir kontrol listesinin özetidir. Her maddeyi “Evet / Kısmen / Hayır” olarak işaretleyip eksikleri sprint planına ekleyebilirsiniz.
Liste bir hukuki değerlendirmenin yerini tutmaz; özellikle hukuki sebep ve yurt dışı aktarım soruları için KVKK sorumlusunun onayı alınmalıdır. Somut olay özelinde hukuki değerlendirme alınmalıdır.
Tasarımdan Gizlilik Kontrol Listesi Özeti
| Aşama | Kontrol sorusu |
|---|---|
| Gereksinim | Her yeni kişisel veri alanının amacı ve hukuki sebebi yazılı mı? |
| Gereksinim | Özel nitelikli veri veya yüksek riskli işleme varsa etki değerlendirmesi yapıldı mı? |
| Gereksinim | Veri akışı (servisler, üçüncü taraflar, yurt dışı) çizildi mi? |
| Tasarım | Zorunlu alanlar yalnızca hizmet için gerekli olanlarla sınırlı mı? |
| Tasarım | İzin kutuları ve görünürlük ayarları varsayılan olarak en gizlilik dostu seçenekte mi? |
| Tasarım | Saklama süresi ve otomatik silme kuralı tanımlandı mı? |
| Geliştirme | Loglarda kişisel veri maskeleniyor mu? |
| Geliştirme | Yeni kütüphane ve SDK'ların veri toplama davranışı incelendi mi? |
| Geliştirme | Yetki kontrolleri her uç noktada uygulanıyor mu? |
| Test | Test ortamında gerçek kişisel veri kullanılmıyor mu? |
| Test | Silme ve erişim kontrolü için otomatik testler var mı? |
| Sürüm | Sürüm notunda kişisel veri etkisi başlığı dolduruldu mu? |
| Sürüm | Aydınlatma metni ve veri envanteri güncellemesi değerlendirildi mi? |
Sonuç ve Sonraki Adım
Privacy by design, yazılım ekiplerinden ayrı bir uyum projesi değil, mevcut geliştirme sürecine eklenen birkaç doğru soru ister: bu veriyi neden topluyoruz, varsayılan ayar ne olmalı, kod bu kararı doğru uyguluyor mu ve değişikliği kimlere bildirmeliyiz? KVKK'nın genel ilkeleri ve veri güvenliği yükümlülüğü, ancak bu sorular tasarım aşamasında sorulduğunda sürdürülebilir biçimde karşılanabilir.
İlk adım olarak bir sonraki sprintte tek bir özelliği bu kontrol listesiyle geliştirin ve ekibin geri bildirimine göre listeyi uyarlayın. Bilişim ve yazılım şirketlerine özgü diğer KVKK riskleri için sektör sayfamızı inceleyebilirsiniz.
Sık Sorulan Sorular
KVKK'da bu adla ayrı bir hüküm yoktur. Ancak Kanun'un 4. maddesindeki ilkeler ve 12. maddedeki güvenlik yükümlülüğü, pratikte tasarım aşamasında ele alınmadan karşılanamaz. AB'deki kullanıcılara hizmet veren ürünler için ise GDPR'ın 25. maddesi bu yaklaşımı doğrudan yükümlülük haline getirir.
Ayrı toplantılar yerine mevcut araçlara soru eklemek yeterlidir: kullanıcı hikâyesi şablonuna veri analizi alanı, kod inceleme şablonuna beş gizlilik sorusu ve sürüm notuna kişisel veri etkisi başlığı.
Özel nitelikli verilerin işlenmesi, yoğun profilleme, yeni teknolojilerin kullanılması veya büyük ölçekli izleme gibi yüksek riskli durumlarda kısa veri analizi yerine kapsamlı bir değerlendirme yapılması önerilir. GDPR kapsamındaki ürünlerde bu değerlendirme belirli koşullarda zorunludur.
Temel ilkeler aynıdır, ancak veri üzerindeki kararları müşteri verir. Yazılım firması, gizlilik dostu varsayılanları ve teknik seçenekleri sunar, müşterinin talimatlarını uygular ve sözleşmedeki bildirim yükümlülüklerini yerine getirir.
Gizliliği geliştirme sürecinizin parçası yapın
Gereksinim analizinden sürüm yönetimine kadar yazılım ekiplerine özgü KVKK uygulamalarını ve indirilebilir kontrol listesini inceleyin.
Kontrol listesini ücretsiz indirinKaynaklar
- Regulation (EU) 2016/679 (GDPR), Article 25 — Data protection by design and by default — EUR-Lex (2016-04-27)
- 6698 sayılı Kişisel Verilerin Korunması Kanunu — Mevzuat Bilgi Sistemi
- Yapay Zekâ Alanında Kişisel Verilerin Korunmasına Dair Tavsiyeler, KVKK Yayınları No: 76 — Kişisel Verileri Koruma Kurumu
- Kişisel Veri Güvenliği Rehberi (Teknik ve İdari Tedbirler), KVKK Yayınları No: 72 — Kişisel Verileri Koruma Kurumu (2025-04)